Por: CP Iván Rodríguez. Colaborador de Auditool
En el entorno empresarial actual, caracterizado por la transformación digital, la inmediatez de las comunicaciones y la utilización creciente de plataformas tecnológicas, las organizaciones enfrentan un riesgo que frecuentemente pasa inadvertido: el uso de canales de comunicación no autorizados para transmitir instrucciones, negociar operaciones, aprobar transacciones y adoptar decisiones empresariales.
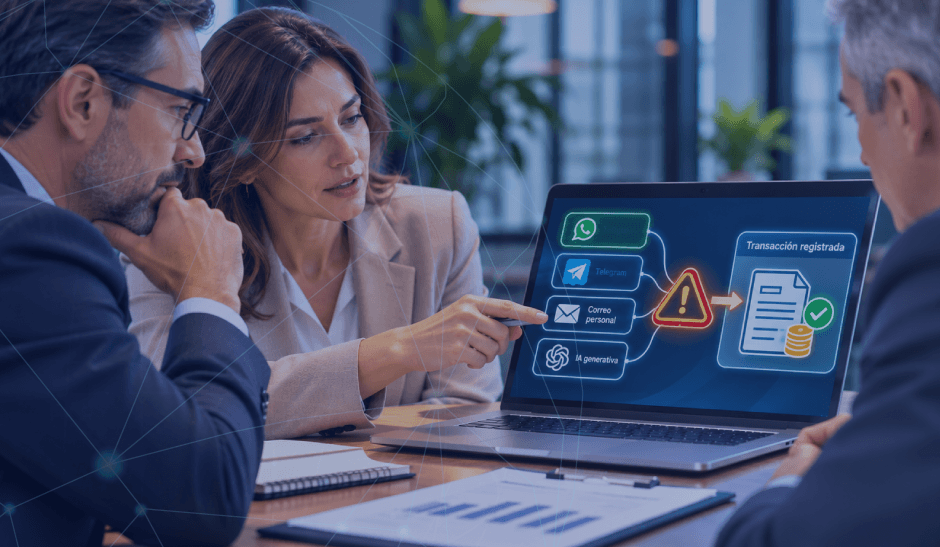
Aplicaciones como WhatsApp, Telegram, servicios de mensajería personal, correos electrónicos particulares, plataformas colaborativas externas y herramientas de inteligencia artificial generativa han transformado la manera en que las personas intercambian información. Aunque estas tecnologías ofrecen ventajas importantes en términos de rapidez, flexibilidad y productividad, también pueden convertirse en instrumentos que facilitan la evasión de controles, el ocultamiento de decisiones y, en determinadas circunstancias, la comisión de fraudes corporativos.
Canales de comunicación no autorizados más frecuentes
💬 WhatsApp / Telegram
📱 Mensajería personal
📧 Correos particulares
🔗 Plataformas colaborativas externas
🤖 Herramientas de inteligencia artificial generativa
El problema no radica necesariamente en la tecnología utilizada, sino en la ausencia de mecanismos adecuados para gobernar las comunicaciones y garantizar que las decisiones empresariales sean autorizadas, documentadas, supervisadas y verificables.
Desde la perspectiva de la auditoría, esta situación adquiere especial importancia porque una comunicación no autorizada puede constituir el punto de partida de una transacción irregular que posteriormente aparece registrada en los sistemas contables con documentación aparentemente legítima. Esta problemática plantea una inquietud fundamental: ¿cómo puede el auditor identificar y evaluar el riesgo de fraude cuando las decisiones que originan las transacciones se producen fuera de los sistemas oficiales de información? Responder esta pregunta exige ampliar la visión tradicional de la auditoría, integrando aspectos de gobierno corporativo, control interno, ciberseguridad, gestión de riesgos, evidencia digital e inteligencia artificial.
Tradicionalmente, las organizaciones han establecido (o deberían establecer) políticas para regular la comunicación interna y externa. Estas políticas suelen definir quién puede transmitir información, cuáles son los canales permitidos, qué autorizaciones se requieren y cómo deben conservarse los registros. Sin embargo, la digitalización ha provocado que las comunicaciones empresariales se desarrollen en múltiples entornos, algunos de ellos fuera del control directo de la organización.
Escenarios de riesgo frecuentes
📞 Negociación informal
Un empleado puede negociar condiciones comerciales mediante su teléfono personal.
✅ Aprobación por mensajería
Un directivo puede aprobar una operación a través de una aplicación de mensajería.
🧾 Instrucciones a proveedores
Un proveedor puede recibir instrucciones informales que posteriormente se incorporan a una factura.
🤖 IA y datos confidenciales
Un responsable financiero puede compartir información confidencial mediante una herramienta externa de inteligencia artificial.
Un empleado puede negociar condiciones comerciales mediante su teléfono personal; un directivo puede aprobar una operación a través de una aplicación de mensajería; un proveedor puede recibir instrucciones informales que posteriormente se incorporan a una factura; o un responsable financiero puede compartir información confidencial mediante una herramienta externa de inteligencia artificial. Estas situaciones por si mismas no representan automáticamente un fraude. No obstante, pueden generar condiciones favorables para su materialización. El riesgo aumenta cuando las comunicaciones no autorizadas sustituyen los procedimientos formales y permiten que determinadas personas actúen sin dejar evidencia suficiente de sus decisiones.
Desde la perspectiva del control interno, esto puede comprometer algunos elementos fundamentales:
Elementos del control interno que pueden comprometerse
🔐 Autorización
No existe evidencia confiable de que una operación fue aprobada por quien tenía competencia para hacerlo.
🔗 Trazabilidad
Resulta difícil reconstruir el origen, desarrollo y aprobación de una decisión.
📊 Integridad de la información
Los registros oficiales pueden reflejar únicamente una parte de las condiciones realmente acordadas.
👁️ Supervisión
Los responsables del control pueden desconocer instrucciones o compromisos asumidos fuera de los canales establecidos.
En consecuencia, las comunicaciones no autorizadas deben considerarse una fuente potencial de riesgo operacional, financiero, tecnológico, legal y reputacional. El auditor puede, como medida de evaluación en la planificación y ejecución de sus trabajos, considerar las siguientes preguntas y proceder, de acuerdo con las respuestas obtenidas:
Preguntas clave para la evaluación del auditor
ℹ️ Si bien las respuestas negativas no demuestran necesariamente la existencia de fraude, pueden revelar deficiencias que requieren evaluación y acciones correctivas.
Si bien las respuestas negativas no demuestran necesariamente la existencia de fraude, pueden revelar deficiencias que requieren evaluación y acciones correctivas.
El fraude no comienza con una alteración contable. Puede comenzar con una instrucción informal, una negociación no documentada, una aprobación transmitida por un teléfono personal o una solicitud de pago recibida mediante un canal aparentemente confiable.
El auditor debe tener presente que, en muchos casos, el fraude no comienza con una alteración contable. Puede comenzar con una instrucción informal, una negociación no documentada, una aprobación transmitida por un teléfono personal o una solicitud de pago recibida mediante un canal aparentemente confiable. Posteriormente, las consecuencias de esas decisiones pueden incorporarse a los estados financieros mediante registros que, considerados de manera aislada, parecen legítimos.
Esta es una realidad que obliga a los auditores a examinar, no solamente los documentos que respaldan las transacciones sino también los procesos mediante los cuales fueron originadas, negociadas, autorizadas y ejecutadas.
De otra parte, la inteligencia artificial introduce desafíos adicionales porque facilita nuevas formas de comunicación, procesamiento de información y suplantación de identidad. Por ello, las organizaciones necesitan desarrollar una gobernanza de las comunicaciones que sea coherente con sus sistemas de control interno, gestión de riesgos, ciberseguridad y gobierno de la inteligencia artificial.
⚠️ La responsabilidad de prevenir el fraude no puede descansar exclusivamente en herramientas tecnológicas. Requiere liderazgo ético, políticas claras, controles efectivos, supervisión permanente y una cultura organizacional que valore la transparencia.
Ahora bien, la responsabilidad de prevenir el fraude no puede descansar exclusivamente en herramientas tecnológicas. Requiere liderazgo ético, políticas claras, controles efectivos, supervisión permanente y una cultura organizacional que valore la transparencia.
Pilares para la prevención del fraude
🏛️ Liderazgo ético
📋 Políticas claras
🛡️ Controles efectivos
👁️ Supervisión permanente
🔍 Cultura de transparencia
Para la auditoría, las comunicaciones no autorizadas pueden constituir factores relevantes en la identificación y valoración de riesgos de incorrección material por fraude, así como representar un ámbito de evaluación que puede contribuir significativamente al fortalecimiento del gobierno corporativo y del control interno y para los órganos de gobierno, constituyen una señal de que la transformación digital debe acompañarse de mecanismos adecuados de responsabilidad y rendición de cuentas.
🔴 El verdadero riesgo no es que las personas utilicen nuevas tecnologías para comunicarse, sino que las decisiones empresariales relevantes puedan adoptarse sin autorización, sin supervisión y sin evidencia verificable.
El verdadero riesgo no es que las personas utilicen nuevas tecnologías para comunicarse, sino que las decisiones empresariales relevantes puedan adoptarse sin autorización, sin supervisión y sin evidencia verificable y es allí donde surge una de las responsabilidades más importantes del auditor contemporáneo: comprender que, detrás de una transacción aparentemente normal, puede existir una cadena de comunicaciones que explique su verdadera naturaleza.
Detrás de una transacción aparentemente normal, puede existir una cadena de comunicaciones que explique su verdadera naturaleza.
CP Iván Rodríguez - CIE AF
Colaborador de Auditool
Auditor y consultor, diplomado en Alta Gerencia de Seguros y Derecho de Seguros. Especialista en Dirección Financiera y Desarrollo Organizacional, diplomado en Gerencia de la Calidad. Contador público (CP) de la Pontificia Universidad Javeriana con 20 años de experiencia en diversas empresas. Tiene amplia experiencia en la elaboración y ejecución de auditorías y revisorías fiscales. Dirección y ejecución de asesorías, consultorías y capacitaciones. Colaborador de Auditool.


 Y luego Agregar a la pantalla de inicio.
Escribir un comentario