Por: CP Iván Rodríguez. Colaborador de Auditool
La creciente digitalización de las diferentes industrias, en particular el sistema financiero, ha cambiado de manera profunda el perfil de riesgos que enfrentan bancos, aseguradoras, entidades de inversión y otros participantes del mercado. Hoy una interrupción en la nube, un ataque de ransomware, una falla en un proveedor tecnológico o la indisponibilidad de una aplicación crítica puede afectar en cuestión de minutos no solo a una organización, sino a miles de clientes y, potencialmente, a una parte significativa del sistema financiero.
DORA cambia la pregunta. La auditoría tradicional preguntaba: ¿Se tienen controles? DORA va más allá: ¿Funcionan esos controles cuando realmente se necesitan? Y luego: ¿Puede la organización seguir prestando sus servicios críticos cuando la tecnología falla?
Reglamento (UE) 2022/2554 — DORA
En este contexto surge en la Unión Europea el Reglamento (UE) 2022/2554[1] sobre la resiliencia operativa digital del sector financiero, conocido como DORA - Digital Operational Resilience Act -. El Reglamento comenzó a aplicarse el 17 de enero de 2025 y establece requisitos armonizados para que las entidades financieras sean capaces de resistir, responder y recuperarse frente a perturbaciones relacionadas con las tecnologías de información y comunicación (TIC).
Para los auditores, DORA tiene especial importancia. No se limita a exigir controles de ciberseguridad: introduce una visión mucho más amplia de resiliencia operativa digital, asigna responsabilidades al órgano de dirección, exige pruebas periódicas, fortalece la gestión de proveedores tecnológicos y, expresamente, requiere que determinados marcos de gestión del riesgo TIC sean sometidos periódicamente a una auditoría interna independiente.
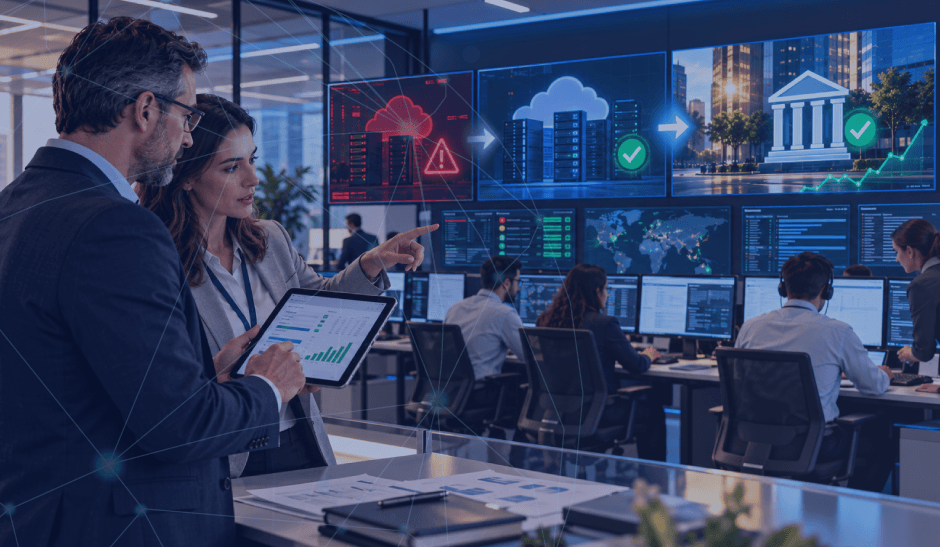
✓ Controles de ciberseguridad razonables
Firewalls, autenticación multifactor y herramientas avanzadas de detección.
⚠ Baja resiliencia operativa
Depender excesivamente de un único proveedor de nube cuya interrupción podría paralizar durante horas una función crítica.
DORA busca precisamente reducir este tipo de vulnerabilidades. El Reglamento establece requisitos uniformes relacionados, entre otros aspectos, con:
⚙️ Gestión del riesgo TIC
📢 Notificación de incidentes
🔍 Pruebas de resiliencia
🔄 Intercambio de información
🤝 Riesgo de terceros TIC
🏛️ La auditoría interna en el modelo de gobierno DORA
DORA establece que las entidades financieras, salvo determinadas excepciones aplicables a microempresas, deben garantizar una separación e independencia apropiadas entre las funciones de gestión del riesgo TIC, las funciones de control y la auditoría interna, siguiendo el modelo de las tres líneas u otro modelo interno de gestión y control de riesgos. También prevé que el marco de gestión del riesgo TIC debe ser sometido periódicamente a auditoría interna de acuerdo con el plan de auditoría. Los auditores deben disponer de conocimientos, habilidades y experiencia suficientes en riesgos TIC y contar con independencia adecuada. La frecuencia y alcance de las auditorías deben ser proporcionales al riesgo TIC de la entidad.
👥 Responsabilidades del órgano de dirección
La resiliencia digital deja de ser considerada exclusivamente responsabilidad del departamento de tecnología. DORA asigna importantes responsabilidades al órgano de dirección. Entre otros asuntos, este debe aprobar y revisar periódicamente aspectos relacionados con los planes de continuidad y recuperación TIC, los planes de auditoría TIC, los recursos destinados a resiliencia digital y las políticas relativas al uso de servicios proporcionados por terceros TIC. Para el auditor, esto significa que una revisión de DORA debería incluir necesariamente el gobierno corporativo.
De la existencia documental a la demostración del funcionamiento
DORA concede una importancia especial a las pruebas. Entre las pruebas contempladas se encuentran evaluaciones y escaneos de vulnerabilidades, evaluaciones de seguridad de redes, análisis de brechas, revisiones de seguridad física, pruebas basadas en escenarios, pruebas de compatibilidad, desempeño, extremo a extremo y penetración. Además, determinados sistemas y aplicaciones que soportan funciones críticas o importantes deben someterse a pruebas apropiadas al menos anualmente.
Ya no es suficiente preguntar: ¿Existe un plan de recuperación? El auditor debe preguntar: ¿Cuándo fue probado por última vez, qué ocurrió durante la prueba, qué deficiencias aparecieron y cómo se comprobó posteriormente su corrección? DORA desplaza el énfasis desde la existencia documental del control hacia la demostración de su funcionamiento.
🔗 Gestión de riesgos de terceros proveedores TIC
Probablemente uno de los aspectos más importantes de DORA sea la gestión de los riesgos asociados con terceros proveedores TIC. Las entidades financieras dependen cada vez más de proveedores de nube, software como servicio, centros de datos, plataformas de pagos, telecomunicaciones, servicios de ciberseguridad y múltiples soluciones especializadas. La externalización de estos servicios no significa externalización de la responsabilidad por el riesgo. DORA exige gestionar el riesgo de terceros TIC como parte integral del riesgo tecnológico de la entidad. Asimismo, desde la aplicación del reglamento las entidades dentro de su ámbito deben disponer de un registro integral de sus acuerdos contractuales con proveedores TIC. Para el auditor, este registro se convierte en una fuente extraordinariamente importante de evidencia.
🎓 Desafío profesional: competencias requeridas
DORA exige que los auditores responsables de las revisiones tengan conocimientos, habilidades y experiencia suficientes en riesgo TIC. Esto no significa necesariamente que el auditor interno deba ser un ingeniero de ciberseguridad. Significa que debe comprender suficientemente conceptos tales como: ciberseguridad, computación en la nube, gestión de identidades, vulnerabilidades, continuidad tecnológica, RTO y RPO[2], recuperación ante desastres, pruebas de penetración, arquitectura TIC, tercerización, riesgo de concentración, gestión de incidentes y dependencia tecnológica. En revisiones particularmente complejas será razonable utilizar especialistas, pero la función de auditoría debe conservar la capacidad de integrar sus conclusiones dentro de una evaluación global del riesgo empresarial.
Una auditoría DORA madura no debería convertirse en un ejercicio de diligenciar una lista de chequeo. Debe combinar gobierno, tecnología, riesgos, continuidad del negocio, terceros, ciberseguridad, pruebas, datos y capacidad de recuperación.
El mayor aporte de DORA posiblemente no sea la incorporación de nuevas listas de requisitos regulatorios. Su verdadero valor para auditoría está en cambiar la pregunta. La auditoría tradicional de tecnología frecuentemente preguntaba: ¿Se tienen controles? DORA va más allá: ¿Funcionan esos controles cuando realmente se necesitan? Y posteriormente: ¿Puede la organización seguir prestando sus servicios críticos cuando la tecnología falla? Esta última pregunta resume buena parte del concepto de resiliencia operativa digital. Por eso, una auditoría DORA madura no debería convertirse en un ejercicio de diligenciar una lista de chequeo. Debe combinar gobierno, tecnología, riesgos, continuidad del negocio, terceros, ciberseguridad, pruebas, datos y capacidad de recuperación. DORA representa una evolución importante en la regulación financiera europea porque reconoce una realidad difícil de ignorar: en una institución financiera moderna, la estabilidad operativa depende profundamente de la tecnología. Para el auditor, esto amplía considerablemente el campo de actuación. Ya no es suficiente verificar que existan políticas de seguridad, respaldos o planes de continuidad. El auditor debe obtener evidencia sobre si la organización conoce sus dependencias tecnológicas, identifica sus funciones críticas, controla sus proveedores, prueba sus mecanismos de recuperación, aprende de sus incidentes y corrige oportunamente sus debilidades. Es así como el auditor se convierte en una pieza importante de la arquitectura de resiliencia digital.
[1] Ver: Reglamento (UE) 2022/2554 — DORA
[2] RTO (Recovery Time Objective) indica cuánto tiempo puede estar inactivo un sistema antes de que el impacto sea crítico, mientras que RPO (Recovery Point Objective) indica cuántos datos se pueden perder sin afectar significativamente el negocio.
CP Iván Rodríguez - CIE AF
Colaborador de Auditool
Auditor y consultor, diplomado en Alta Gerencia de Seguros y Derecho de Seguros. Especialista en Dirección Financiera y Desarrollo Organizacional, diplomado en Gerencia de la Calidad. Contador público (CP) de la Pontificia Universidad Javeriana con 20 años de experiencia en diversas empresas. Tiene amplia experiencia en la elaboración y ejecución de auditorías y revisorías fiscales. Dirección y ejecución de asesorías, consultorías y capacitaciones. Colaborador de Auditool.


 Y luego Agregar a la pantalla de inicio.
Escribir un comentario