🎓 MAESTROS DE LA AUDITORÍA - WEBINAR GRATUITO
Si la organización no mide primero, termina midiendo el fabricante.
🔍 Su organización utiliza el software todos los días. ¿Pero sabe si está cumpliendo realmente sus licencias?
Una empresa puede tener inventarios de software, responsables de tecnología, procesos de compras y contratos perfectamente archivados.
Y aun así descubrir, cuando llega una revisión del fabricante, que existe una diferencia considerable entre lo que la organización cree que puede utilizar y lo que el fabricante interpreta que está autorizado.
El problema es que muchos contratos de licencia otorgan a los fabricantes el derecho a verificar el uso de su software e incorporan obligaciones adicionales de control.
Cuando la organización no realiza adecuadamente sus propias verificaciones, pierde capacidad para anticiparse y defender sus conclusiones.
|
Entonces ocurre algo especialmente relevante para auditoría: |
🎯 ¿Qué busca esta sesión?
Dar a conocer un ámbito de trabajo que puede pasar inadvertido dentro de los planes tradicionales de auditoría: la revisión independiente del cumplimiento de las licencias de software.
La sesión permitirá comprender el problema desde dos perspectivas complementarias:
• La auditoría periódica como mecanismo preventivo de control.
• La auditoría independiente como segunda opinión frente a la revisión realizada por el fabricante.
El objetivo es que los participantes cuenten con criterios para identificar este riesgo, comprender sus implicaciones y comenzar a abordarlo desde auditoría, compliance y gobierno del software.
🧠 Lo que revisaremos en esta sesión
A lo largo del webinar abordaremos los elementos esenciales para comprender la auditoría independiente de software desde una perspectiva práctica:
|
💻 1. El software también necesita ser auditado Tener licencias no significa tener control sobre ellas Analizaremos por qué la gestión del software como activo requiere verificaciones periódicas que permitan conocer el nivel real de cumplimiento de las condiciones de licenciamiento. |
📑 2. Lo que realmente implican los contratos de licencia Detrás del derecho de uso también existen obligaciones Revisaremos por qué las condiciones contractuales pueden otorgar a los fabricantes facultades de verificación y establecer obligaciones adicionales de control. |
🔍 3. Cuando el fabricante realiza la revisión Si la organización no mide, alguien terminará midiendo por ella Comprenderemos los riesgos de llegar a una revisión sin disponer previamente de una evaluación propia suficientemente sólida. |
|
💰 4. De control técnico a palanca comercial Cuando una auditoría puede terminar en una negociación Analizaremos cómo determinadas revisiones pueden incorporar informes unilaterales, cuantificaciones retroactivas y propuestas de regularización mediante adquisición de productos. |
🛡️ 5. La auditoría independiente como control preventivo Revisar antes de que llegue el fabricante Exploraremos la auditoría periódica iniciada por la propia organización como mecanismo para identificar desviaciones, fortalecer controles y anticipar riesgos de licenciamiento. |
⚖️ 6. Una segunda opinión frente al fabricante No asumir que una única interpretación es la definitiva Veremos el valor de disponer de una revisión independiente y cualificada que permita contrastar los resultados y criterios utilizados durante una auditoría de software. |
|
🧭 7. Un nuevo ámbito de trabajo para el auditor Incorporar el riesgo de software a la mirada de auditoría Identificaremos criterios para comenzar a abordar este tipo de revisiones y entender su relación con el riesgo contractual, compliance y gobierno del software. |
💡 Resultado final: Una visión práctica de un riesgo que puede permanecer oculto hasta que llega una revisión externa, junto con criterios para abordar la auditoría independiente de software como control periódico y como segunda opinión frente a las verificaciones de los fabricantes.
👥 ¿Para quién es esta sesión?
Esta sesión resulta especialmente relevante para:
• Auditores internos y externos.
• Profesionales de compliance.
• Responsables de riesgos y control interno.
• Líderes de tecnología y TI.
• Responsables de compras y contratación tecnológica.
• Profesionales involucrados en gestión de activos y licenciamiento de software.
• Áreas jurídicas relacionadas con contratos tecnológicos.
Especialmente valiosa para quienes buscan incorporar a su trabajo un ámbito de riesgo que combina tecnología, contratos, cumplimiento, control y potencial impacto económico.
🎓 Ponentes:
|
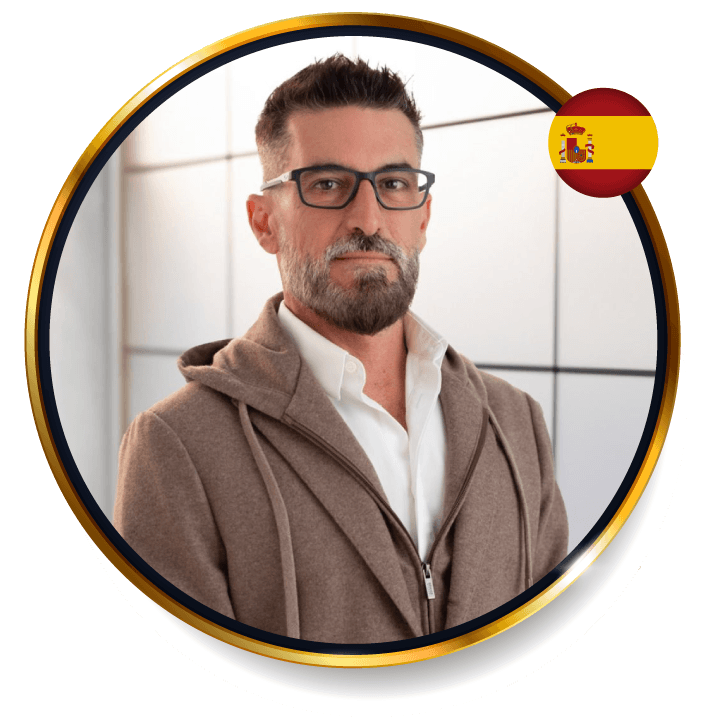
Carlos Garmendia Socio fundador y CEO de Nexure Advisory de Grupo Acatia, jurista con más de dos décadas de experiencia liderando proyectos relacionados con normativa TIC, propiedad intelectual, Software Compliance, gobierno del licenciamiento, riesgo contractual e innovación aplicada a sistemas de control. Ha dirigido firmas especializadas y trabajado con grandes fabricantes de software, gestionando campañas y procesos complejos de auditoría y regularización en Europa y Latinoamérica. En Nexure Advisory impulsa la evolución desde modelos tradicionales de gestión del software hacia sistemas de control basados en riesgo, combinando consultoría especializada, innovación y automatización. Además, ejerce como advisory en materia de riesgos derivados del software para el Banco de España y desarrolla actividad docente en Compliance de Software.
|
Javier Garmendia Socio Director de Nexure Advisory de Grupo Acatia, abogado y director de proyectos especializado en Software Compliance, análisis de riesgos normativos, gestión de incidentes derivados del licenciamiento, negociación y control de auditorías de software, gobierno y diseño de controles. Cuenta con experiencia liderando áreas de Software Compliance, incluyendo dirección de operaciones, gestión de equipos y grandes cuentas. Su trabajo directo con fabricantes de software y en entornos de "marketing legal" le permite conocer sus dinámicas, identificar tácticas y detectar vulnerabilidades en las organizaciones. Es Auditor Jefe de Compliance y cuenta con experiencia docente en instituciones como ICAM e IE en materias relacionadas con riesgos normativos y derecho del software.
|

🔐 La mejor auditoría de software puede ser la que su organización decide hacer antes de que se la soliciten
|
⚖️ Esperar a que llegue el fabricante significa comenzar la revisión cuando otra parte ya está marcando el ritmo Una revisión independiente y periódica cambia esa posición. Permite conocer la situación antes de que aparezca una reclamación, identificar desviaciones, fortalecer controles y disponer de información propia para afrontar una eventual auditoría externa. Para auditoría interna, esto abre además un campo que merece atención. Porque el software no representa únicamente un activo tecnológico. También puede esconder riesgos contractuales, económicos y legales que permanecen invisibles hasta que alguien decide medirlos. 🎁 Acceso Gratuito Este webinar es totalmente gratuito y abierto a todos los profesionales interesados.
Webinar con el auspicio de Grupo Acatia |


 Y luego Agregar a la pantalla de inicio.
Escribir un comentario