⚠️ Los contenedores Docker permiten desplegar aplicaciones con gran rapidez, pero esa misma velocidad puede replicar vulnerabilidades, credenciales expuestas, configuraciones inseguras o privilegios excesivos en cuestión de minutos. En producción, un contenedor comprometido no representa únicamente un problema técnico: puede abrir la puerta al servidor anfitrión, afectar otros contenedores, exponer información sensible o interrumpir servicios críticos.
🧠 ¿Qué resuelve esta herramienta y cuánto tiempo le ahorra?
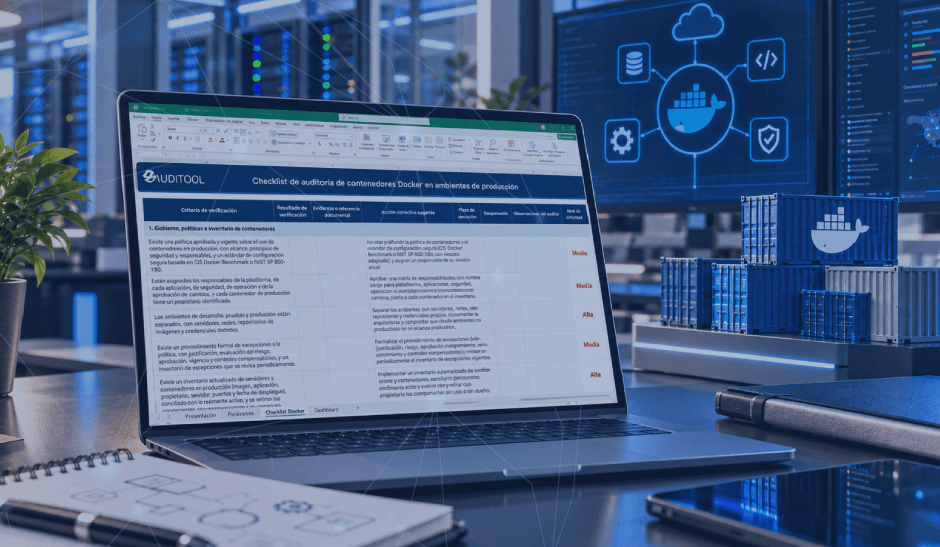
Este checklist proporciona al auditor una evaluación estructurada del entorno Docker en producción, sin exigir que tenga que construir desde cero un programa técnico de auditoría. Permite determinar qué contenedores están desplegados, quién los administra, de dónde provienen sus imágenes, qué privilegios poseen, cómo protegen sus secretos, qué servicios exponen y si existen capacidades suficientes de monitoreo, recuperación y respuesta ante incidentes. La herramienta incorpora 66 criterios distribuidos en 11 categorías, combinando la evaluación técnica con evidencia, criticidad, responsables, acciones correctivas y seguimiento.
📂 ¿Qué encontrará al descargar esta herramienta?
✅ Criterios de auditoría, organizados en 11 áreas.
✅ Evaluación mediante Cumple, Cumple parcialmente, No cumple y No aplica.
✅ Campo para documentar la evidencia obtenida por el auditor y sustentar cada conclusión.
✅ Acciones correctivas sugeridas, responsable y plazo de ejecución.
💡 ¿Qué la hace diferente?
✔️ Está diseñada específicamente para Docker Engine en ambientes de producción, tanto en infraestructura propia como en la nube y con o sin herramientas de orquestación.
✔️ No se limita a verificar si Docker funciona: analiza si opera dentro de un entorno controlado, seguro, trazable y resiliente.
✔️ Considera la naturaleza efímera de los contenedores y los riesgos de replicar automáticamente una configuración vulnerable en múltiples despliegues.
✔️ Ayuda a detectar situaciones especialmente sensibles, como credenciales embebidas, privilegios excesivos, imágenes vulnerables, servicios innecesariamente expuestos y debilidades del servidor anfitrión.
✔️ Todo criterio calificado como “No cumple” y criticidad “Alta” se identifica como hallazgo prioritario, independientemente del porcentaje global obtenido.
✔️ Incluye como referentes las NOGAI, COSO 2013 y CIS Docker Benchmark, entre otros marcos técnicos incorporados en la herramienta.
✔️ Puede ser utilizada por Auditoría Interna, Auditoría de TI, Ciberseguridad, Riesgos Tecnológicos, Seguridad de la Información y equipos DevOps/DevSecOps.
🚀 En Docker, una debilidad no necesariamente permanece aislada. Una imagen insegura puede replicarse en cada despliegue y una configuración privilegiada puede ampliar rápidamente el alcance de un incidente. Por eso, auditar contenedores exige mirar más allá de la aplicación y comprender toda la cadena que la lleva hasta producción.
👇 Descargue el Checklist y evalúe de forma estructurada la seguridad, trazabilidad y resiliencia de sus entornos contenerizados, identificando oportunamente las brechas que podrían comprometer aplicaciones, datos y servidores críticos.
Descarga:
spreadsheet Checklist de auditoría de contenedores Docker en ambientes de producción(64 KB)
|
Acceso: Para descargar el documento es necesario contar con la Membresía Auditool que te dará acceso a todos los recursos. No es necesario registrarse, ni pagar valores adicionales. |


 Y luego Agregar a la pantalla de inicio.
Escribir un comentario