Por: CP Iván Rodríguez. Colaborador de Auditool
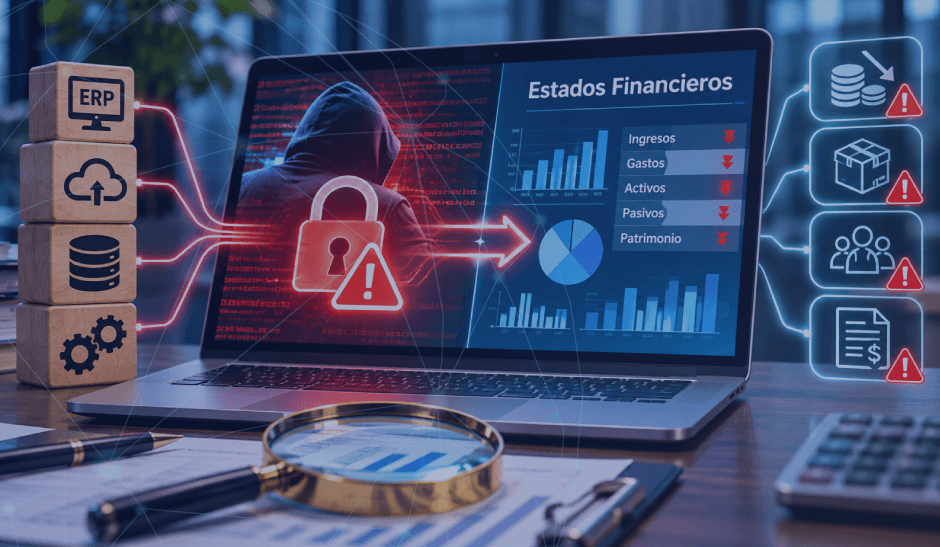
La transformación digital ha modificado profundamente la manera en que las organizaciones desarrollan sus operaciones, administran sus recursos y producen información financiera. Los sistemas de información, las plataformas en la nube, la automatización de procesos, la inteligencia artificial y las aplicaciones empresariales se han convertido en componentes esenciales de la gestión corporativa. Sin embargo, esta creciente dependencia tecnológica también ha generado nuevas vulnerabilidades que pueden comprometer la confiabilidad de los estados financieros. Tradicionalmente, la ciberseguridad se consideraba una responsabilidad de las áreas de tecnología y de los especialistas en auditoría de sistemas. Actualmente, esta visión resulta insuficiente. Los ataques informáticos, el robo de información, la manipulación de bases de datos, las interrupciones operativas y los incidentes de ransomware (se cifra la información y se exige un pago para suministrar la clave que permite recuperar el acceso a los datos) pueden producir consecuencias económicas, contables y financieras que deben ser consideradas por el auditor externo. La ciberseguridad ha dejado de ser exclusivamente un problema tecnológico para convertirse también en un asunto de información financiera, control interno, gobierno corporativo y auditoría.
La ciberseguridad ha dejado de ser exclusivamente un problema tecnológico para convertirse también en un asunto de información financiera, control interno, gobierno corporativo y auditoría.
Un incidente cibernético puede afectar directamente los activos, pasivos, ingresos, gastos, estimaciones contables y revelaciones de una organización. También puede comprometer la integridad de los registros utilizados para preparar los estados financieros y limitar la disponibilidad de evidencia suficiente y adecuada para respaldar la opinión del auditor. En este escenario surge una pregunta fundamental: ¿hasta qué punto debe involucrarse el auditor externo en la evaluación de los riesgos de ciberseguridad de una organización? La respuesta exige comprender que el auditor no tiene como responsabilidad principal certificar la seguridad informática de la entidad, pero sí debe identificar, valorar y responder a aquellos riesgos tecnológicos que puedan originar incorrecciones materiales en los estados financieros.
⚠️ Delimitación de responsabilidad
El auditor no tiene como responsabilidad principal certificar la seguridad informática de la entidad, pero sí debe identificar, valorar y responder a aquellos riesgos tecnológicos que puedan originar incorrecciones materiales en los estados financieros.
Uno de los cambios más importantes en el entorno empresarial consiste en reconocer que los riesgos cibernéticos no se limitan a la pérdida de información o a la interrupción de los servicios tecnológicos. Sus consecuencias pueden extenderse a prácticamente todas las áreas de una organización y, particularmente, a los procesos que sustentan la preparación de los estados financieros. Los sistemas contables modernos dependen de múltiples componentes tecnológicos, entre ellos:
Sistemas de planificación de recursos empresariales (ERP)
Plataformas electrónicas de facturación y recaudo
Aplicaciones de tesorería y gestión bancaria
Bases de datos de clientes, proveedores e inventarios
Sistemas automatizados de nómina
Plataformas de comercio electrónico
Servicios de almacenamiento y procesamiento en la nube
Herramientas de inteligencia artificial y análisis financiero
Cuando alguno de estos componentes resulta comprometido, pueden presentarse alteraciones en la información financiera. Por ejemplo, la alteración de una base de datos de inventarios podría generar diferencias entre las existencias reales y las registradas, afectando la valoración de los activos y el costo de ventas. Por consiguiente, el auditor debe reconocer que los sistemas tecnológicos no son únicamente herramientas de procesamiento de información, sino elementos fundamentales para la confiabilidad de los estados financieros.
Los sistemas tecnológicos no son únicamente herramientas de procesamiento de información, sino elementos fundamentales para la confiabilidad de los estados financieros.
La identificación de riesgos constituye una de las etapas más importantes de la auditoría financiera; por esta razón, en organizaciones altamente digitalizadas, los riesgos tecnológicos deben formar parte del análisis de los procesos que generan información contable. Entre los principales riesgos que pueden afectar los estados financieros se encuentran los siguientes:
Accesos no autorizados
Alteración o destrucción de información
Interrupción de sistemas críticos
Vulnerabilidades en proveedores tecnológicos
Manipulación de procesos automatizados
Para el auditor, estos riesgos deben relacionarse con las afirmaciones relevantes de los estados financieros, como existencia, integridad, exactitud, valoración, derechos y obligaciones, corte y presentación. Sin embargo, no basta con identificar una vulnerabilidad tecnológica. Es necesario comprender cómo podría producir una incorrección material y cuáles controles o procedimientos de auditoría permiten responder a ese riesgo.
Existencia
Integridad
Exactitud
Valoración
Derechos y obligaciones
Corte
Presentación
Por ello, los controles generales de tecnología de la información constituyen una parte fundamental del entorno de control cuando los procesos financieros dependen de aplicaciones informáticas, toda vez que estos controles contribuyen a mantener la integridad de la información, la estabilidad de los sistemas y la confiabilidad de los procesos automatizados. Cuando existen deficiencias importantes en dichos controles, la confiabilidad de los controles automatizados puede verse comprometida y de acuerdo con las circunstancias, el auditor tendrá que modificar su enfoque y realizar procedimientos sustantivos adicionales.
ℹ️ Controles generales de TI
Cuando existen deficiencias importantes en los controles generales de tecnología de la información, la confiabilidad de los controles automatizados puede verse comprometida y el auditor tendrá que modificar su enfoque y realizar procedimientos sustantivos adicionales.
La ciberseguridad debe considerarse dentro de la identificación y valoración de riesgos de incorrección material, de acuerdo con las circunstancias de cada entidad.
Se advierte entonces que la creciente digitalización de las organizaciones ha convertido la ciberseguridad en un factor relevante para la confiabilidad de los estados financieros. Los incidentes tecnológicos pueden provocar pérdidas económicas, alterar registros contables, generar obligaciones legales, comprometer activos y afectar la continuidad operativa; también pueden dificultar la obtención de evidencia suficiente y adecuada, obligando al auditor a modificar su enfoque y ampliar determinados procedimientos. En consecuencia, la ciberseguridad debe considerarse dentro de la identificación y valoración de riesgos de incorrección material, de acuerdo con las circunstancias de cada entidad.
Pérdidas económicas y alteración de registros contables
Obligaciones legales y compromiso de activos
Afectación de la continuidad operativa
Sin embargo, resulta fundamental mantener una delimitación clara de responsabilidades. La administración es responsable de gestionar los riesgos tecnológicos y establecer los controles necesarios para proteger los sistemas y la información. El auditor, por su parte, debe evaluar las implicaciones de dichos riesgos para los estados financieros y responder adecuadamente cuando puedan producir incorrecciones materiales. Esta distinción permite reconocer la importancia de la ciberseguridad sin transformar indebidamente la auditoría financiera en una auditoría integral de seguridad informática.
🎯 La preocupación principal del auditor
No es solamente si los registros contables son correctos, sino también saber si los sistemas que los producen y la información utilizada para verificarlos ofrecen una base suficientemente confiable para sustentar su opinión profesional.
La labor del auditor enfrenta así un desafío significativo: desarrollar las competencias necesarias para auditar estados financieros producidos en entornos digitales cada vez más complejos. El auditor no necesita convertirse en un experto en todas las tecnologías, pero sí deberá comprender suficientemente sus riesgos para evaluar la confiabilidad de la información financiera. En ese sentido, la ciberseguridad y la auditoría financiera ya no pueden analizarse como disciplinas completamente separadas. La integridad de los sistemas, la confiabilidad de los datos y la resiliencia tecnológica son elementos que pueden influir directamente en la calidad de la información presentada a inversionistas, acreedores y demás usuarios de los estados financieros. De ahí que una de las preocupaciones principales del auditor no es solamente si los registros contables son correctos, sino también saber si los sistemas que los producen y la información utilizada para verificarlos ofrecen una base suficientemente confiable para sustentar su opinión profesional.
CP Iván Rodríguez - CIE AF
Colaborador de Auditool
Auditor y consultor, diplomado en Alta Gerencia de Seguros y Derecho de Seguros. Especialista en Dirección Financiera y Desarrollo Organizacional, diplomado en Gerencia de la Calidad. Contador público (CP) de la Pontificia Universidad Javeriana con 20 años de experiencia en diversas empresas. Tiene amplia experiencia en la elaboración y ejecución de auditorías y revisorías fiscales. Dirección y ejecución de asesorías, consultorías y capacitaciones. Colaborador de Auditool.


 Y luego Agregar a la pantalla de inicio.
Escribir un comentario