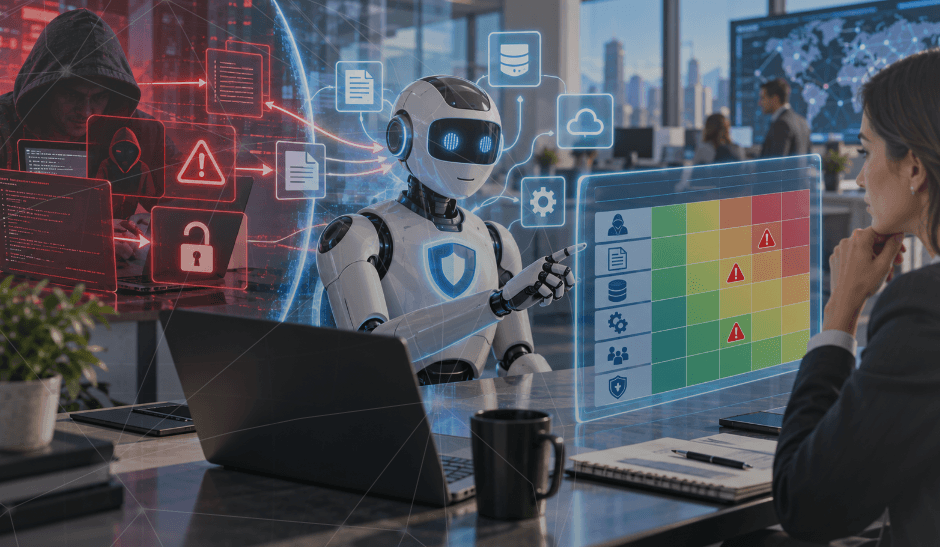
Los chatbots y agentes de inteligencia artificial ya no se limitan a responder preguntas: pueden consultar documentos, acceder a datos corporativos y ejecutar acciones en sistemas conectados. Esta capacidad también introduce nuevos riesgos. Un usuario malintencionado —o incluso un documento manipulado— puede intentar alterar las instrucciones del chatbot, evadir sus restricciones, obtener información confidencial o inducirlo a ejecutar acciones indebidas.
🧠 ¿Qué resuelve esta herramienta y cuánto tiempo le ahorra?
Esta matriz permite identificar, evaluar, tratar y monitorear los riesgos de manipulación de instrucciones y evasión de controles en chatbots, asistentes virtuales y agentes de IA corporativos. La herramienta contempla escenarios como inyección directa e indirecta de instrucciones, jailbreaking, fuga de información, abuso de herramientas conectadas, fraude e ingeniería social. En lugar de construir desde cero un inventario de amenazas, incorpora 50 riesgos precargados como ejemplos editables, permitiendo analizar su causa, evento y consecuencia; determinar el riesgo inherente y residual; documentar controles; y establecer responsables y planes de tratamiento.
📂 ¿Qué encontrará al descargar esta herramienta?
✅ 50 escenarios de riesgo precargados y personalizables para adaptarlos al entorno de cada organización.
✅ Aplicación a chatbots de atención al cliente, asistentes internos, bots de WhatsApp y mensajería, copilotos, asistentes de voz, agentes autónomos y soluciones SaaS.
✅ Evaluación de agentes conectados a correo electrónico, CRM, transacciones, documentos corporativos y otras herramientas o acciones sensibles.
💡 ¿Qué la hace diferente?
✔️ Se concentra específicamente en el riesgo de que las instrucciones de un sistema de IA sean manipuladas o sus controles evadidos.
✔️ Considera ataques originados directamente por el usuario y aquellos introducidos indirectamente mediante documentos o información que el chatbot consulta.
✔️ Va más allá del chatbot conversacional y analiza el riesgo de agentes capaces de ejecutar acciones reales en sistemas corporativos.
✔️ Permite identificar factores críticos como instrucciones manipulables, ausencia de filtros de entrada y salida, conexión con herramientas o datos sensibles y falta de monitoreo de conversaciones.
✔️ Detecta automáticamente riesgos sin controles documentados, sin evaluación residual, sin responsable, sin plan o sin fecha de revisión.
✔️ Advierte inconsistencias cuando el riesgo residual resulta superior al inherente, ayudando a mejorar la calidad de la evaluación.
✔️ Facilita la planificación de trabajos de Auditoría de TI, Ciberseguridad e Inteligencia Artificial, con enfoque basado en riesgos y alineación con la Norma 9.4 de las NOGAI.
🚀 Un chatbot puede tener reglas estrictas y aun así ser vulnerable si acepta instrucciones desde las mismas fuentes que debe analizar. El verdadero control no consiste solamente en decirle a la IA qué no debe hacer, sino en limitar técnicamente qué información puede revelar, qué recursos puede utilizar y qué acciones puede ejecutar.
👇 Descargue la Matriz de riesgos e identifique dónde sus asistentes y agentes de IA pueden ser manipulados, qué controles reducen realmente la exposición y cuáles requieren atención antes de que una conversación aparentemente inofensiva termine convirtiéndose en un incidente de seguridad, fraude o fuga de información.

 Y luego Agregar a la pantalla de inicio.
Escribir un comentario