Serie Antifraude · Auditool
Su matriz de riesgo de fraude es el mejor mapa que tiene el defraudador
Documentar un riesgo no es gestionarlo. Y cuando el documento es visible para toda la organización, puede convertirse en una guía precisa de dónde no habrá pruebas.
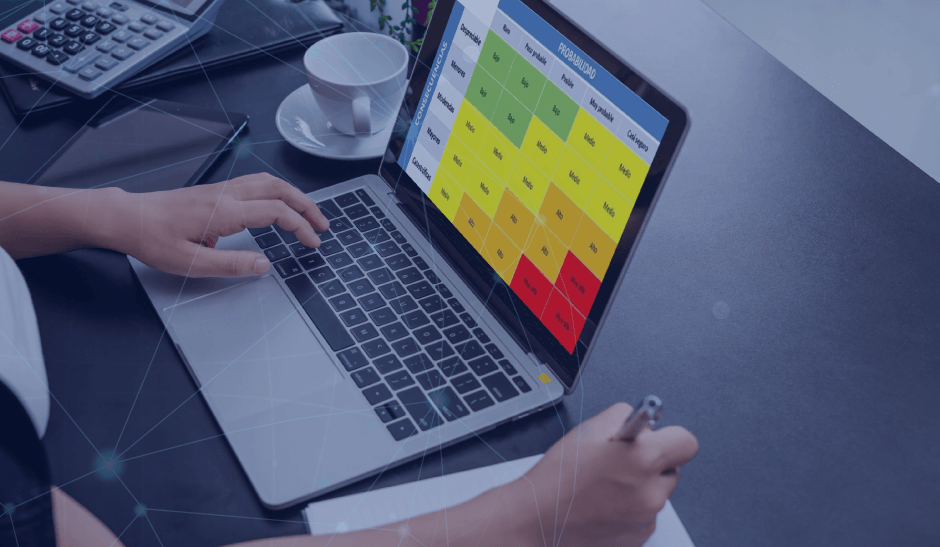
Hay una frase que se repite en comités de auditoría, en reuniones con la gerencia y en los papeles de trabajo de casi cualquier entidad de la región: "ese riesgo ya está identificado en la matriz". Suena a control. Suena a diligencia. En realidad solo dice que alguien, en algún momento, escribió el riesgo en una celda, le asignó un color y pasó a la siguiente fila.
El problema no es la matriz. El problema es lo que la matriz le hace a la atención del auditor: concentra las horas, las pruebas y la conversación en las celdas rojas, y deja las celdas verdes en un silencio que nadie interrumpe. Quien quiera cometer fraude y tenga acceso a ese documento (y casi siempre lo tiene) sabe exactamente dónde operar.
La creencia que hay que desmontar
"Si documenté el riesgo, lo estoy gestionando." Esta idea tiene un origen razonable: los marcos de control exigen identificar, evaluar y documentar. COSO lo pide, las normas de auditoría interna lo piden, el regulador lo revisa. Pero la documentación es el inicio del proceso, no su resultado. Una matriz de riesgo de fraude es una fotografía de lo que la organización cree sobre sí misma, tomada por personas que trabajan dentro de ella y que, en la mayoría de los casos, nunca han visto ocurrir un fraude en su propio proceso.
De ahí surgen dos sesgos que convierten el documento en un mapa útil para el defraudador:
- El sesgo de lo conocido. Los riesgos que reciben calificación alta son los que ya ocurrieron, salieron en prensa o aparecen en la lista de ejemplos del consultor. Los riesgos sin historial quedan en "bajo" por ausencia de evidencia, no por ausencia de posibilidad.
- El sesgo del control declarado. La probabilidad residual baja cuando alguien escribe "existe aprobación dual" o "se concilia mensualmente". Nadie prueba si esa aprobación es real o si la conciliación la hace la misma persona que ejecuta el pago.
El fraude no vive en las celdas rojas de la matriz. Vive en las verdes, porque ahí es donde nadie va a mirar.
Cómo se lee la matriz desde el otro lado
Póngase por un momento en el lugar de un empleado de confianza con diez años en la organización, acceso al ERP y una necesidad personal que no puede resolver con su salario. Este perfil, según el Report to the Nations de la ACFE, es el responsable típico del fraude ocupacional: empleados con antigüedad, sin antecedentes y con un conocimiento profundo de los controles.
Esa persona no necesita vulnerar el control más fuerte. Necesita identificar dónde el control es más débil y dónde la revisión es menos frecuente. La matriz de riesgo le entrega las dos respuestas en una sola página:
| Lo que la matriz dice | Lo que el auditor concluye | Lo que el defraudador concluye |
|---|---|---|
| Riesgo alto en pagos a proveedores | Aquí concentro pruebas sustantivas y horas de auditoría | Aquí no toco nada; está vigilado |
| Riesgo bajo en notas crédito y ajustes de cartera | Revisión analítica general, sin pruebas de detalle | Aquí puedo operar durante años |
| Control: "aprobación dual en tesorería" | Riesgo residual mitigado | Sé quién aprueba sin leer; con eso basta |
| Frecuencia de revisión: "anual" | Cumple con el plan de auditoría | Tengo once meses de ventana segura |
La tabla no exagera. Describe cómo se diseñan la mayoría de los esquemas de larga duración: no atacan el control principal, se instalan donde el control es una frase y la revisión es una fecha lejana.
El caso Segalmex: todo estaba documentado
Seguridad Alimentaria Mexicana (Segalmex) fue creada en 2019 como organismo del gobierno federal mexicano para garantizar el abasto de alimentos básicos a precios accesibles. Era una entidad nueva, con estructura de control institucional, órgano interno de control, normativa de adquisiciones y supervisión de la Auditoría Superior de la Federación (ASF).
Entre 2019 y 2022, las revisiones de la ASF y las investigaciones de la Fiscalía General de la República documentaron un desvío que distintas estimaciones oficiales sitúan por encima de los MXN 15.000 millones. Los mecanismos no fueron sofisticados: inversiones de recursos públicos en instrumentos financieros fuera de la normativa aplicable, pagos a proveedores por bienes que nunca se entregaron o se entregaron parcialmente, y compras de granos y leche con sobreprecios y sin soporte documental suficiente.
Lo relevante para el auditor no es el monto. Es que cada uno de esos procesos (tesorería, adquisiciones, inventarios) figuraba en la estructura de control de la entidad con responsables asignados, procedimientos escritos y controles declarados. El mapa existía. Lo que no existía era alguien que probara, con la hipótesis explícita de que un funcionario de confianza podía estar operando, si esos controles funcionaban de verdad.
⚡ Señal de alerta
Cuando en una matriz de riesgo de fraude más del 70 % de las celdas aparecen en "bajo" o "medio" y el riesgo residual depende de controles que nunca han sido probados por alguien independiente, la matriz no está describiendo la exposición de la entidad. Está describiendo la comodidad de quienes la elaboraron.
Qué hacer el lunes: la prueba de las cinco celdas verdes
La propuesta de este artículo es concreta y cabe en una semana de trabajo. No exige cambiar la metodología de riesgo ni discutir con la gerencia la calificación de cada celda. Exige una sola cosa: invertir la lógica de asignación de pruebas en una porción pequeña del plan.
✓ Procedimiento en cinco pasos
- Seleccione los cinco riesgos de fraude calificados como "bajo impacto" en procesos con salida de recursos: pagos, ajustes contables, inventarios, nómina, notas crédito, cajas menores, devoluciones.
- Redacte para cada uno una hipótesis de fraude en primera persona: "Soy el analista de cartera, tengo acceso a X y nadie revisa Y; para apropiarme de recursos haría Z". Si la hipótesis se escribe en menos de tres líneas, el riesgo no es bajo.
- Diseñe una prueba de detección específica para esa hipótesis, no una prueba de cumplimiento del control. No pregunte si existe aprobación dual; extraiga los últimos 200 ajustes y verifique cuántos fueron aprobados en menos de 30 segundos después de ser creados.
- Ejecute la prueba sin anunciarla y sin registrarla en el plan de auditoría comunicado a la administración.
- Reclasifique el riesgo con base en el resultado, no en la opinión del dueño del proceso. Un riesgo "bajo" cuya prueba arroja excepciones deja de ser bajo ese mismo día.
Este ejercicio produce dos resultados. El primero es evidente: en la mayoría de las organizaciones, al menos una de las cinco celdas verdes arroja hallazgos. El segundo es más valioso: el equipo de auditoría cambia la forma en que lee la matriz. Deja de verla como un inventario cerrado y empieza a verla como lo que es, una hipótesis de la administración que debe ser desafiada.
Tres objeciones que escuchará, y cómo responderlas
| Objeción | Respuesta del auditor |
|---|---|
| "No tenemos horas para probar riesgos bajos." | Se trata del 10 % del plan, no de duplicarlo. Y las horas que hoy se dedican a probar por quinta vez el mismo control de riesgo alto rinden menos que una sola prueba en un proceso que nadie ha mirado. |
| "La gerencia calificó el riesgo; cambiarlo sin su acuerdo genera conflicto." | La independencia del auditor existe precisamente para reclasificar lo que la gerencia prefiere no ver. La evidencia de la prueba es el argumento; no hace falta discutir opiniones. |
| "Si no anunciamos las pruebas, rompemos la relación de confianza con los procesos." | La confianza se rompe cuando el fraude aparece y el auditor no lo vio. Una porción no anunciada del plan es práctica aceptada y, bien comunicada al comité de auditoría, fortalece el gobierno en lugar de debilitarlo. |
Una matriz de riesgo de fraude bien hecha no es la que tiene todas las celdas calificadas. Es la que tiene celdas verdes que alguien ya intentó convertir en rojas y no pudo.
Conclusión
La matriz de riesgo de fraude seguirá siendo una herramienta indispensable. Lo que debe cambiar es quién la desafía y con qué frecuencia. Mientras el auditor acepte las calificaciones bajas como zonas libres de prueba, la matriz seguirá cumpliendo dos funciones a la vez: tranquilizar al comité y orientar al defraudador. Convertir cinco celdas verdes en hipótesis de fraude y probarlas sin aviso es la forma más barata y más rápida de devolverle a la matriz su propósito original: proteger a la organización, no describir su comodidad.
Competencia que desarrolla este artículo
Evaluación crítica de la matriz de riesgo de fraude: capacidad de formular hipótesis de fraude desde la perspectiva del perpetrador, diseñar pruebas de detección (no de cumplimiento) para riesgos calificados como bajos y reclasificar riesgos con base en evidencia propia y no en la declaración de la administración.
Referencias normativas
- ACFE, Fraud Examiners Manual, sección Prevención y disuasión del fraude: evaluación del riesgo de fraude.
- COSO, Fraud Risk Management Guide (2023), principio 2: evaluación integral del riesgo de fraude.
- IIA, Normas Globales de Auditoría Interna 2024, Norma 9.4 (plan de auditoría basado en riesgos) y Norma 13.4 (evaluación de riesgos del trabajo).
- NIA 240, responsabilidades del auditor en relación con el fraude: escepticismo profesional e identificación de riesgos de incorrección material debida a fraude.
Palabra clave SEO: matriz de riesgo de fraude · Serie: Antifraude Auditool 2026


 Y luego Agregar a la pantalla de inicio.
Escribir un comentario